Trường học và bệnh viện là hai môi trường đặc thù liên tục tiếp nhận, lưu trữ và xử lý một lượng lớn dữ liệu cá nhân nhạy cảm. Việc khai thác các thông tin này đòi hỏi việc quản lý nghiêm ngặt. Vậy quy trình bảo vệ dữ liệu cá nhân trong trường học và bệnh viện quy định những trách nhiệm pháp lý cốt lõi nào?
Bài viết dưới đây VDPC sẽ phân tích chi tiết trách nhiệm của trường học, bệnh viện trong việc Bảo vệ dữ liệu cá nhân của trẻ em, người bị mất hoặc hạn chế năng lực hành vi dân sự, người có khó khăn trong nhận thức, làm chủ hành vi.
1. Dữ liệu cá nhân của chủ thể được bảo vệ
Căn cứ pháp lý: Điều 38 Bộ luật Dân sự 2015
- Dữ liệu cá nhân cơ bản như sơ yếu lý lịch, hình ảnh cá nhân, số điện thoại, địa chỉ liên hệ, …
- Dữ liệu cá nhân nhạy cảm như đời sống riêng tư, bí mật gia đình, tình trạng sức khoẻ, các dữ liệu điện tử, …
- Các dữ liệu cá nhân liên quan đến đời sống riêng tư, bí mật cá nhân, bí mật gia đình của chủ thể dữ liệu được bảo vệ theo pháp luật
2. Chủ thể dữ liệu cá nhân
Căn cứ pháp lý:
- Điều 1 Luật trẻ em 2016
- Điều 21, 22, 23, 24 Bộ luật Dân sự 2015
Chủ thể dữ liệu của vấn đề bao gồm:
- Trẻ em là người dưới 16 tuổi, phải có người đại diện theo pháp luật
- Bệnh nhân
- Người bị mất năng lực hành vi là người mà Tòa án tuyên bố là mất năng lực hành vi trên cơ sở bản giám định pháp y tâm thần; phải có người đại diện theo pháp luật
- Người có khó khăn trong nhận thức, làm chủ hành vi là người mà Toà án tuyên bố là khó khăn trong nhận thức, làm chủ hành vi trên cơ sở bản giám định pháp y tâm thần; được chỉ định người giám hộ
- Người bị hạn chế năng lực hành vi là người nghiện ma tuý, chất kích thích làm phá tán tài sản gia đình mà Toà án tuyên bố là hạn chế năng lực hành vi theo yêu cầu của người có quyền lợi nghĩa vụ liên quan; phải có người đại diện theo pháp luật
3. Việc thực hiện quyền của chủ thể dữ liệu cá nhân
Căn cứ pháp lý: Điều 24 Luật bảo vệ dữ liệu cá nhân 2025
Người đại diện theo pháp luật, người giám hộ thay mặt chủ thể dữ liệu thực hiện quyền về bảo vệ dữ liệu cá nhân
- Nếu trẻ em dưới 7 tuổi chỉ cần có sự đồng ý của người giám hộ
- Nếu trẻ em từ đủ 7 tuổi trở lên thì cần có sự đồng ý của cá người giám hộ và trẻ em
- Nếu là người bị mất hoặc hạn chế năng lực hành vi dân sự, người có khó khăn trong nhận thức, làm chủ hành vi thì chỉ cần sự đồng ý của người giám hộ, người đại diện theo pháp luật
Chủ thể đồng ý xử lý dữ liệu có thể rút sự đồng ý để ngừng việc xử lý dữ liệu cá nhân
4. Chủ thể xử lý, kiểm soát, kiểm soát và xử lý dữ liệu cá nhân
Căn cứ pháp lý: Điều 11, 12, 13, 14, 15, 16, 17, 18, 21 Luật bảo vệ dữ liệu cá nhân 2025
Trường học các cấp, bệnh viện thực hiện: (có sự đồng ý của người đại diện theo pháp luật, người giám hộ của chủ thể dữ liệu cá nhân hoặc đồng thời cả sự đồng ý của chủ thể dữ liệu cá nhân):
- Thu thập, chỉnh sửa, phân tích, tổng hợp, mã hoá, giải mã
- Cung cấp, công khai, chuyển giao
- Xoá, huỷ, khử nhận dạng
- Tiếp nhận các yêu cầu và sự đồng ý của chủ thể dữ liệu cá nhân
- Quyết định mục đích và phương tiện lưu trữ dữ liệu cá nhân
- Đánh giá tác động xử lý
- Các hoạt động khác (lưu trữ, bảo vệ,…)
5. Các hành vi bị nghiêm cấm
Căn cứ pháp lý: Điều 7 Luật bảo vệ dữ liệu cá nhân 2025
Nghiêm cấm các hành vi
- Xử lý dữ liệu cá nhân nhằm chống lại Nhà nước Cộng hòa xã hội chủ nghĩa Việt Nam, gây ảnh hưởng đến quốc phòng, an ninh quốc gia, trật tự, an toàn xã hội, quyền, lợi ích hợp pháp của cơ quan, tổ chức, cá nhân
- Cản trở hoạt động bảo vệ dữ liệu cá nhân.
- Lợi dụng hoạt động bảo vệ dữ liệu cá nhân để thực hiện hành vi vi phạm pháp luật.
- Xử lý dữ liệu cá nhân trái quy định của pháp luật.
- Sử dụng dữ liệu cá nhân của người khác, cho người khác sử dụng dữ liệu cá nhân của mình để thực hiện hành vi trái quy định của pháp luật.
- Mua, bán dữ liệu cá nhân, trừ trường hợp luật có quy định khác.
- Chiếm đoạt, cố ý làm lộ, làm mất dữ liệu cá nhân.
6. Trách nhiệm chung của trường học, bệnh viện trong bảo vệ dữ liệu cá nhân
Căn cứ pháp lý:
-
- Điều 3, 4, 8, 15, 23, 37 Luật bảo vệ dữ liệu cá nhân 2025
- Điều 69 Luật Khám bệnh, chữa bệnh 2023
- Tuân thủ các nguyên tắc trong bảo vệ dữ liệu cá nhân
- Bảo đảm các quyền của chủ thể dữ liệu
- Giữ bí mật các thông tin về bệnh án và các thông tin khác về đời tư trừ trường hợp người bệnh đồng ý xử lý, sử dụng
- Cung cấp dữ liệu cá nhân theo yêu cầu chủ thể dữ liệu cá nhân (hoặc người giám hộ, người đại diện theo pháp luật); cung cấp dữ liệu cá nhân của chủ thể dữ liệu cá nhân cho cơ quan khác khi có sự đồng ý
- Thông báo về trường hợp vi phạm quy định về bảo vệ dữ liệu cá nhân
- Tuân thủ các trách nhiệm theo luật định của bên xử lý, kiểm soát, xử lý và kiểm soát dữ liệu
- Thực hiện báo cáo tác động xử lý dữ liệu
- Phối hợp với Bộ Công an trong bảo vệ dữ liệu cá nhân
- Chịu xử phạt nếu vi phạm các quy định về bảo vệ dữ liệu cá nhân
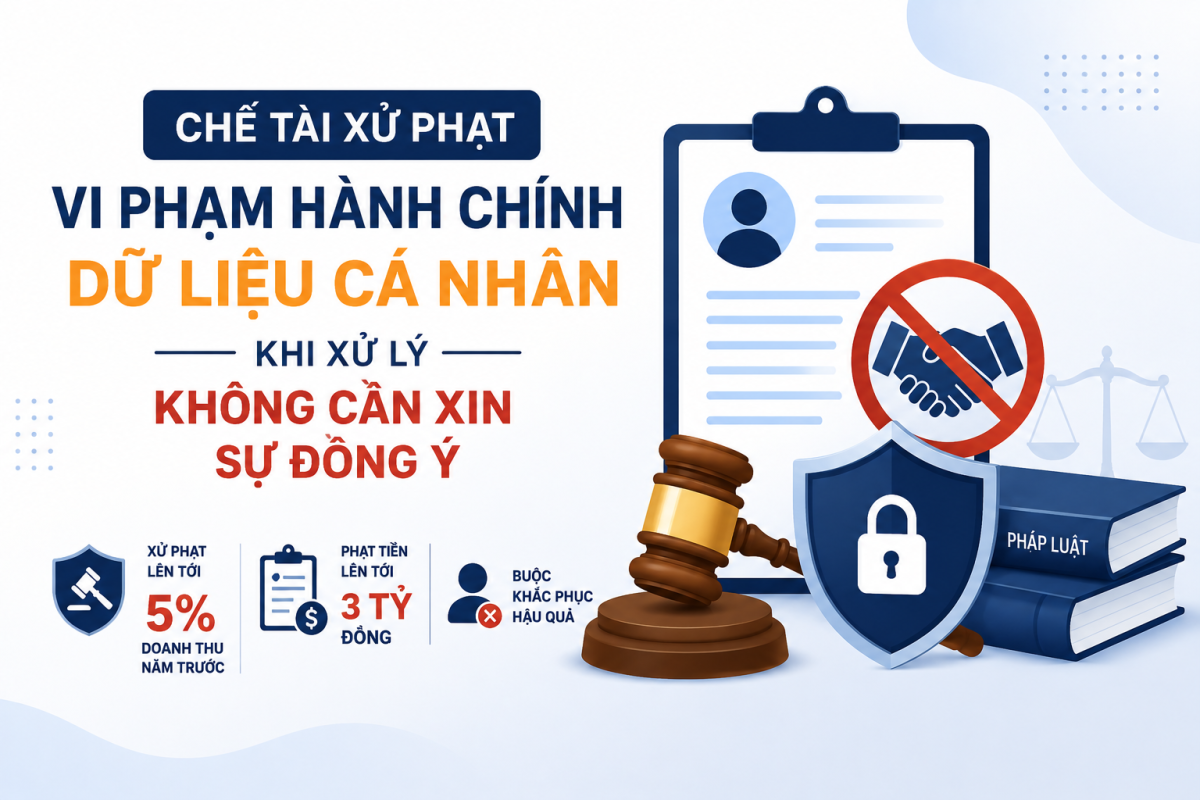
7. Xử phạt vi phạm hành chính
Lưu ý: Mức phạt trên áp dụng cho cá nhân, mức xử phạt tăng gấp đôi đối với trường hợp cơ quan tổ chức vi phạm
Theo dự thảo Nghị định của Bộ Công an về xử phạt trong bảo vệ dữ liệu cá nhân
Đối với việc xin sự đồng ý
1. Phạt tiền từ 50.000.000 đồng đến 70.000.000 đồng đối với một trong các hành vi sau:
- Việc xử lý dữ liệu cá nhân không được sự đồng ý của chủ thể dữ liệu, trừ trường hợp pháp luật có quy định khác;
- Chủ thể dữ liệu bị bắt buộc phải đồng ý cho xử lý dữ liệu cá nhân với các mục đích khác với nội dung thỏa thuận;
- Sự đồng ý của chủ thể dữ liệu cá nhân không được thể hiện bằng phương thức rõ ràng, cụ thể, có thể in, sao chép bằng văn bản, bao gồm cả dưới dạng điện tử hoặc định dạng kiểm chứng được.
2. Phạt tiền từ 70.000.000 đồng đến 100.000.000 đồng đối với các hành vi:
- Tiếp tục thực hiện xử lý dữ liệu cá nhân sau khi chủ thể dữ liệu có quyết định khác hoặc khi cơ quan nhà nước có thẩm quyền yêu cầu bằng văn bản;
- Xử lý dữ liệu cá nhân khi chủ thể dữ liệu im lặng hoặc không phản hồi trước yêu cầu đồng ý;
- Bên Kiểm soát dữ liệu cá nhân, Bên Kiểm soát và xử lý dữ liệu cá nhân không chứng minh hoặc không nhận chứng minh rằng chủ thể dữ liệu đã đồng ý cho xử lý dữ liệu cá nhân.
3. Hình thức xử phạt bổ sung:
- Tước quyền sử dụng giấy phép kinh doanh ngành nghề có vi phạm xử lý dữ liệu cá nhân từ 01 tháng đến 03 tháng đối với các hành vi vi phạm quy định khi tổ chức, cá nhân vi phạm đối với các quy định tại điểm a, c khoản 1, khoản 2 Điều này;
- Tịch thu tang vật, phương tiện vi phạm hành chính đối với các hành vi vi phạm quy định tại điểm a, c khoản 1, khoản 2 Điều này.
- Đình chỉ có thời hạn xử lý dữ liệu cá nhân từ 01 tháng đến 03 tháng đối với các hành vi vi phạm quy định tại điểm a, c khoản 1, khoản 2 Điều này.
4. Biện pháp khắc phục hậu quả:
- Buộc hủy, xóa tới mức không thể khôi phục dữ liệu cá nhân đối với các hành vi vi phạm quy định tại điểm a, c khoản 1, khoản 2 Điều này.
- Buộc hoàn trả hoặc buộc nộp lại số lợi bất hợp pháp có được do thực hiện hành vi vi phạm quy định tại điểm a, c khoản 1, khoản 2 Điều này;
- Công khai xin lỗi trên các phương tiện thông tin đại chúng đối với hành vi vi phạm quy định tại điểm a khoản 2 Điều này.
Đối với việc không thực hiện đánh giá tác động xử lý DLCN
1. Phạt tiền từ 50.000.000 đồng đến 70.000.000 đồng đối với các hành vi:
- Bên Kiểm soát dữ liệu cá nhân, Bên Kiểm soát và xử lý dữ liệu cá nhân không lập hoặc không lưu giữ Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân của mình kể từ thời điểm bắt đầu xử lý dữ liệu cá nhân;
- Bên Xử lý dữ liệu cá nhân không lập hoặc không lưu giữ Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân trong trường hợp thực hiện hợp đồng với Bên Kiểm soát dữ liệu cá nhân.
2. Phạt tiền gấp 02 lần quy định tại khoản 1 Điều này đối với hành vi để lộ, mất dữ liệu cá nhân của 100.000 công dân Việt Nam tới dưới 1.000.000 công dân Việt Nam.
3. Phạt tiền gấp 05 lần quy định tại khoản 1 Điều này đối với hành vi để lộ, mất dữ liệu cá nhân của 1.000.000 công dân Việt Nam trở lên tới dưới 5.000.000 công dân Việt Nam.
4. Phạt tiền bằng 5% tổng doanh thu năm tài chính liền trước tại Việt Nam đối với hành vi để lộ, mất dữ liệu cá nhân của 5.000.000 công dân Việt Nam trở lên.
5. Hình thức xử phạt bổ sung:
- Tước quyền sử dụng giấy phép kinh doanh có vi phạm xử lý dữ liệu cá nhân từ 01 tháng đến 03 tháng;
- Tịch thu tang vật, phương tiện xử lý dữ liệu cá nhân;
- Đình chỉ có thời hạn xử lý dữ liệu cá nhân từ 01 tháng đến 03 tháng.
6. Biện pháp khắc phục hậu quả:
- Buộc lập hoặc không lưu giữ Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân;
- Buộc hủy, xóa tới mức không thể khôi phục dữ liệu cá nhân;
- Buộc hoàn trả hoặc buộc nộp lại số lợi bất hợp pháp có được do thực hiện hành vi vi phạm;
- Công khai xin lỗi trên các phương tiện thông tin đại chúng.
Đối với việc không thực hiện thủ tục thông báo đánh giá tác động xử lý DLCN
1. Phạt tiền từ 50.000.000 đồng đến 70.000.000 đồng đối với các hành vi:
- Không gửi Bộ Công an (Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao) 01 bản chính Thông báo gửi hồ sơ đánh giá tác động xử lý dữ liệu cá nhân trong thời gian 60 ngày kể từ ngày tiến hành xử lý dữ liệu cá nhân;
- Không chấp hành yêu cầu chỉnh sửa, hoàn thiện Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân của Bộ Công an (Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao).
2. Phạt tiền gấp 02 lần quy định tại khoản 1 Điều này đối với hành vi để lộ, mất dữ liệu cá nhân của 100.000 công dân Việt Nam tới dưới 1.000.000 công dân Việt Nam.
3. Phạt tiền gấp 05 lần quy định tại khoản 1 Điều này đối với hành vi để lộ, mất dữ liệu cá nhân của 1.000.000 công dân Việt Nam trở lên tới dưới 5.000.000 công dân Việt Nam.
4. Phạt tiền bằng 5% tổng doanh thu năm tài chính liền trước tại Việt Nam đối với hành vi để lộ, mất dữ liệu cá nhân của 5.000.000 công dân Việt Nam trở lên.
5. Hình thức xử phạt bổ sung:
- Tước quyền sử dụng giấy phép kinh doanh có vi phạm xử lý dữ liệu cá nhân từ 01 tháng đến 03 tháng;
- Tịch thu tang vật, phương tiện xử lý dữ liệu cá nhân;
- Đình chỉ có thời hạn xử lý dữ liệu cá nhân từ 01 tháng đến 03 tháng.
6. Biện pháp khắc phục hậu quả:
- Buộc lập hoặc không lưu giữ Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân;
- Buộc hủy, xóa tới mức không thể khôi phục dữ liệu cá nhân;
- Buộc hoàn trả hoặc buộc nộp lại số lợi bất hợp pháp có được do thực hiện hành vi vi phạm;
- Công khai xin lỗi trên các phương tiện thông tin đại chúng.
Kết luận
Như vậy, công tác bảo vệ dữ liệu cá nhân của trẻ em, người bị mất hoặc hạn chế năng lực hành vi dân sự, người có khó khăn trong nhận thức, làm chủ hành vi là nghĩa vụ pháp lý bắt buộc đối với trường học, bệnh viện. Việc buông lỏng quản lý không chỉ dẫn đến rủi ro bị phạt tiền, mà còn làm ảnh hưởng trực tiếp tới uy tín của. Dù ở vai trò nào, trường học, bệnh viện đều phải nghiêm túc tuân thủ các quy định về bảo vệ dữ liệu cá nhân.
Trên đây là Trách nhiệm của trường học, bệnh viện trong việc Bảo vệ dữ liệu cá nhân của trẻ em, người bị mất hoặc hạn chế năng lực hành vi dân sự, người có khó khăn trong nhận thức, làm chủ hành vi. Nếu bạn còn thắc mắc liên quan đến vấn đề này. Hãy liên hệ với VDPC để được tư vấn, hỗ trợ một cách chính xác nhất.
Trân trọng cảm ơn!
Zalo: 098.159.5243
Trên đây là nội dung tổng hợp, phân tích quy định pháp luật trên cơ sở góc nhìn của Nhà tư vấn mang tính chất tham khảo, nội dung này không áp dụng cho bất kỳ trường hợp cụ thể nào trên thực tế mà VDPC không chịu trách nhiệm với việc áp dụng của người đọc trên cơ sở các nội dung trên mà không thông qua tham vấn chuyên môn từ chuyên gia. Bạn đọc vui lòng liên hệ để được tư vấn chính xác cho trường hợp mình đang quan tâm. Trân trọng!
Xem thêm:
- Trách nhiệm khi có sự thay đổi về bên phụ trách xử lý dữ liệu cá nhân và tình huống thực tế
- Thời gian nộp hồ sơ đánh giá tác động xử lý dữ liệu cá nhân (DPIA) và đánh giá tác động chuyển dữ liệu cá nhân xuyên biên giới (TIA) cho Bộ Công An
- Biện pháp và lực lượng tham gia bảo vệ dữ liệu cá nhân
- Giải pháp bảo vệ dữ liệu cá nhân trong trường mầm non
- Gia hạn thời gian góp vốn của nhà đầu tư trên IRC thì thủ tục như thế nào?